تاریخ:


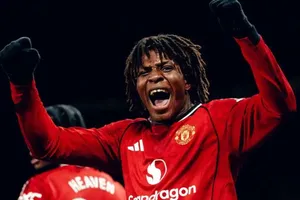
 خلاصه بازی منچستریونایتد ۴ - استون ویلا ۴؛ تساوی دراماتیک با ۸ گل در لیگ برتر انگلیس
 درس صد و پانزده
هکرها چگونه از مرورگرهای موبایل برای هک وبسایت ها استفاده میکنند؟

آیا میدانستید هکرها امروزه از مرورگرهای موبایل بهعنوان سلاحی برای نفوذ به وبسایتها استفاده میکنند؟ با افزایش استفاده از تلفنهای همراه، مرورگرهای موبایل به نقطه ضعف امنیتی جدیدی تبدیل شدهاند. در این مقاله، با روشهای هک از طریق موبایل و راههای مقابله با آن آشنا میشوید تا از وبسایت و اطلاعات خود محافظت کنید.
علیرغم پیشرفت فناوریهای امنیت سایبری، حملات سایبری علیه پلتفرمهای موبایل، بهویژه از طریق مرورگرهای وب، افزایش چشمگیری یافته است. مرورگرهای تلفنهمراه در مقایسه با نسخههای دسکتاپ، از امنیت کمتری برخوردارند و همین ضعف، آنها را به هدفی جذاب برای مجرمان سایبری تبدیل کرده است.
به گزارش ایتنا، مهاجمان با نصب برنامههای مخرب روی دستگاه کاربران، از این مرورگرها بهعنوان پایگاهی برای حمله به وبسایتها، خصوصاً سایتهای مبتنی بر وردپرس، استفاده میکنند.
نقطه آغاز نفوذ: کاربران ناآگاه
بررسیهای امنیتی نشان میدهد که امروزه بسیاری از حملات، نه مستقیماً از طریق سرورها، بلکه از دستگاه کاربران آغاز میشود. هکرها با سوءاستفاده از ضعف دانش فنی کارمندان، از طریق تکنیکهای مهندسی اجتماعی، آنها را فریب میدهند تا برنامههای مخرب را روی گوشیهای خود نصب کنند. این برنامهها که در ظاهر قانونی به نظر میرسند، در واقع ابزارهای جاسوسی پیشرفتهای هستند که دسترسی بلندمدت هکرها به سیستمها را فراهم میکنند.
پس از نصب، مهاجمان میتوانند:
• اطلاعات احراز هویت را سرقت کنند.
• تراکنشهای مالی مرتبط با ارزهای دیجیتال را تحت نظر بگیرند.
• کدهای مخرب را به سرورهای وبسایت تزریق کرده و کنترل آن را به دست گیرند.
این بدافزارها با استفاده از تکنیکهای پیشرفته مانند اثر انگشت دیجیتال، شناسایی توسط آنتیویروسهای سنتی را دشوار میکنند.
راهکارهای مقابله با تهدیدات امنیتی
برای کاهش این خطرات، سازمانها و کاربران باید اقدامات پیشگیرانه زیر را انجام دهند:
۱. ایمنسازی دستگاهها و مرورگرها
از آنجا که حملات از طریق دستگاههای شخصی آغاز میشوند، امنسازی سرور بهتنهایی کافی نیست.
کاربران باید پیش از نصب هر برنامه، منبع آن را بررسی کنند و از اعطای مجوزهای غیرضروری به برنامههای مشکوک خودداری نمایند.
هوشیاری در برابر درخواستهای ورود غیرمنتظره، بهویژه آنهایی که ادعا میکنند از سرویسهای معتبری مانند گوگل هستند، ضروری است.
۲. ارتقای آگاهی امنیتی
در دنیای امروز که تمام دستگاهها به یکدیگر متصل هستند، حفاظت سایبری تنها محدود به زیرساختهای سازمانی نیست، بلکه از کوچکترین دستگاههای دارای دسترسی به اینترنت آغاز میشود. بنابراین، افزایش دانش امنیتی و بهروزرسانی مستمر پروتکلهای حفاظتی در سطح فردی و سازمانی، یک ضرورت انکارناپذیر برای مقابله با روشهای نوین هک است.
با رعایت این موارد، میتوان از سوءاستفاده هکرها از مرورگرهای تلفن همراه برای نفوذ به وبسایتها جلوگیری کرد.


لینک کوتاه: کپی لینک
ماجرای یک ادعا که دههها خبرساز شد؛ هیتلر یک پسر فرانسوی داشت؟ کشف ابزارهای نقاشی عجیب میکلآنژ در جریان مرمت کلیسای سیستین مهمترین «پیشگوییها» در تاریخ یونان باستان راز وابستگی کودکان به یک عروسک یا پتوی همیشگی چرا بانی این مسجد فلک شد؟ مهمترین صفت متمایزکننده افراد فوقالعاده موفق چیست؟ ۸ چیزی که هرگز نباید داخل ماشین لباسشویی بیندازید چرا دموکراتها «الاغ» شدند و جمهوریخواهان «فیل»؟ / ریشه ۱۵۰ ساله «نماد» دو حزب اصلی آمریکا «افسردگی سیرکادین» چیست؟ / نقش ساعت بیولوژیکی بدن در اختلالات خلقی کهنترین داستانهای بشر؛ از ملوان کشتیشکسته تا هفت خواهر آسمان وقتی یک سلاح هستهای منفجر میشود چه اتفاقی میافتد؟ جام لیکورگوس؛ شیشه جادویی رومیان باستان که بعد از ۱۷ قرن هنوز هم شگفتانگیز است (+عکس) ۵ نشانه پنهان که میگوید در «حالت بقا» زندگی میکنید تفاوت پنیر موزارلا و پنیر پیتزا؛ کدامیک برای غذاهای مختلف انتخاب بهتری است؟ سیر تاریخی تغییر ساعت در تابستانها