تاریخ:



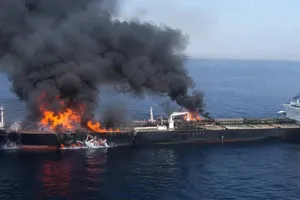
 انتشار تصاویر نزدیک از کشتی در حال سوختن در تنگه هرمز
 درس صد و چهارده
گوگل اولین حمله سایبری جهان با تکیه بر هوش مصنوعی را خنثی کرد

گروه اطلاعات تهدید گوگل در گزارشی از خنثیسازی اولین عملیات هکری گسترده مبتنی بر هوش مصنوعی خبر داد. در این حمله، هکرها با استفاده از مدلهای هوش مصنوعی موفق به شناسایی یک آسیبپذیری «روز صفر» در یک نرمافزار مدیریت سیستم شده بودند که میتوانست امنیت دیجیتال را با چالشی جدی مواجه کند.
گروه اطلاعات تهدید گوگل در گزارش جدیدی اعلام کرد تلاش هکرها برای استفاده از مدلهای هوش مصنوعی برای «برنامهریزی یک عملیات بهرهبرداری گسترده از آسیبپذیریها» را خنثی کرده است.
به گزارش ایسنا، گوگل در تحقیقاتی که روز دوشنبه منتشر شد، اعلام کرد یک گروه هکری مجرم اخیرا تلاش کرده است یک حمله سایبری گسترده را آغاز کند که به نظر میرسد برای شناسایی یک باگ ناشناخته قبلی، به هوش مصنوعی متکی بوده است و تهدید بالقوهای را که هوش مصنوعی برای امنیت دیجیتال ایجاد میکند، برجسته میکند.
کارشناسان امنیتی سالهاست که نگرانند هکرهای مخرب در نهایت بتوانند با تکیه بر مدلهای هوش مصنوعی، نقصهای فاش نشده در کد رایانه را شناسایی کنند و حملات فلجکنندهای را انجام دهند که مقابله با آنها دشوار است. این ترس تاکنون عمدتا نظری بود.
در گزارش گروه اطلاعات تهدید گوگل آمده است: «ما اطمینان بالایی داریم که این عامل، احتمالا از یک مدل هوش مصنوعی برای پشتیبانی از کشف و استفاده از این آسیبپذیری استفاده کرده است.»
این غول فناوری دقیقا اعلام نکرد که حمله خنثی شده چه زمانی رخ داده، چه کسی را هدف قرار داده، یا کدام هوش مصنوعی را هدف قرار داده است و همچنین به پلتفرمی که هکرها از آن استفاده میکردند، اشاره نکرد، اما این شرکت افزود: باور ندارد این چتبات، جمینای خودش باشد.
تحقیقات گوگل در حالی انجام میشود که صنعت فناوری و دولتها، از جمله دولت آمریکا، در حال ارزیابی مجدد چگونگی و لزوم نظارت بر نسخههای پیشرفته هوش مصنوعی هستند که بخش عمده آن به دلیل نگرانیهای فزاینده در مورد معنای آنها برای امنیت سایبری است.
نقصهایی مانند آنچه توسط گوگل و گروه هکری شناسایی شد، به عنوان «آسیبپذیریهای روز صفر» شناخته میشوند؛ این حفرههای امنیتی، برای سازندگان نرمافزار ناشناخته هستند. آنها زمانی آنقدر نادر و قدرتمند تلقی میشدند که میتوانستند میلیونها دلار در بازارهای سیاه مورد استفاده برای فروش ابزارهای هک به دست آورند. اما به نظر میرسد مدلهای جدید هوش مصنوعی در یافتن چنین حفرههایی عملکرد بسیار خوبی دارند.
این نقص روز صفر توسط گروه اطلاعات تهدید گوگل، در چند ماه گذشته شناسایی شد و توسط «عاملان برجسته تهدید جرایم سایبری» در اسکریپتی به زبان برنامهنویسی پایتون مورد سوءاستفاده قرار گرفت. این شرکت اعلام کرد که این نقص به هکرها اجازه میداد تا احراز هویت دو مرحلهای را در «یک ابزار مدیریت سیستم مبتنی بر وب و متنباز محبوب» دور بزنند، اما هکرها برای موفقیت به اعتبارنامههای معتبری مانند نامهای کاربری و رمزهای عبور نیز نیاز داشتند.
گوگل از اشاره به ابزار مدیریت خودداری کرد، اما توضیح داد که به سرعت کافی به سازنده نرمافزار اطلاع داده است تا قبل از اینکه حمله بتواند آسیبی وارد کند، امکان ارائه وصله فراهم شود. همچنین از به هویت هکرها اشاره نکرد.
بر اساس گزارش نیویورک تایمز، گوگل و محققان امنیتی مستقل گفتند که این حمله ناموفق، اولین نمونه شناخته شده از یک باگ روز صفر است که توسط هکرهای عمدتا فعال شده توسط هوش مصنوعی، مورد بهرهبرداری مخرب قرار گرفته است.


لینک کوتاه: کپی لینک
صاعقه برق ۲۹ روستای خراسان شمالی را قطع کرد سناتور منتخب دموکرات: جنگ علیه ایران احمقانه بود عراقچی: نتایج انتخابات آمریکا به رفتوآمد میانجیها شوک وارد کرد؛ باید کمی صبر کنیم شرکت توانیر: حمله سایبری به شبکه برق تهران صحت ندارد ۳۰ بازیکن به اردوی تیم فوتبال امید دعوت شدند شنیده شدن صدای انفجار در قشم و بندرعباس اعلام لیست تیم ملی فوتبال برای فیفادی آبان جزئیات دقیق از طرح قطر برای پایان جنگ ایران و آمریکا تصویری از برج آرامکو در ریاض پس از حمله تلافیجویانه یمن بلومبرگ: بودجه ۱.۵ تریلیون دلاری ترامپ توسط دموکراتها مسدود میشود وزیر ارتباطات راهی قطر شد تایر و روغن موتور خودروهای سبک از قیمتگذاری دستوری خارج میشوند مدارس مازندران فردا دوشنبه غیرحضوری شد ادعای ترامپ: می توانیم ظرف یک ساعت 38 پل در ایران را نابود کنیم/ ایران تنها 10 درصد از توان موشکی و 15 درصد از توان پهپادی خود را حفظ کرده پیرامون مسائل فنی سرخ و سیاه، از فیلمبرداری تا طراحی صحنه؛ در اوج پختگی