تاریخ:



 ابراز علاقه علی شادمان به پردیس عابدینی در سریال سرخ و سیاه
 درس صد و چهارده
چرا قوانین پیچیده رمز عبور دیگر توصیه نمیشوند؟
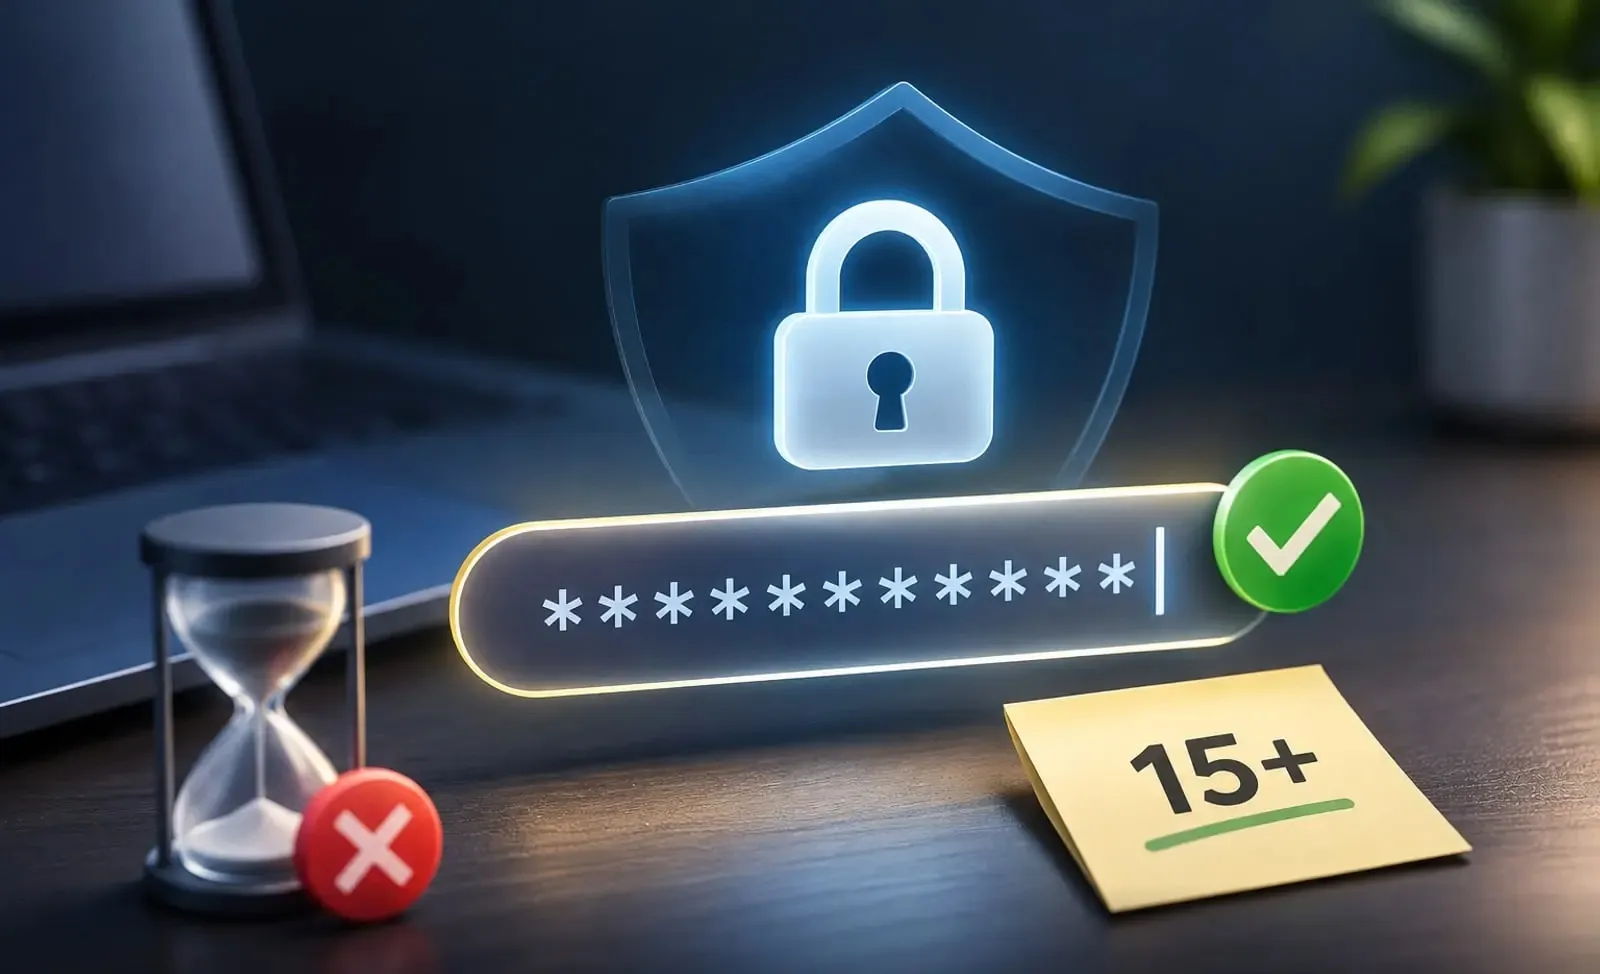
مؤسسه ملی استاندارد آمریکا قانونهای پیچیدهی رمز عبور را دیگر توصیه نمیکند و راهکارهای دیگری دارد.
توصیههای امنیتی دربارهی رمز عبور در سالهای اخیر تغییر کردهاند. زمانی تصور میشد هرچه رمز عبور پیچیدهتر باشد و ترکیبی از حروف بزرگ و کوچک، عدد و نمادهای خاص داشته باشد، امنیت بیشتری ایجاد میکند؛ اما مؤسسهی ملی استاندارد و فناوری آمریکا (NIST) در دستورالعملهای جدید خود دیگر چنین الزامهایی را توصیه نمیکند. دلیلش این است که اجبار کاربران به رعایت قواعد پیچیده، لزوماً رمزهای امنتری نمیسازد و گاهی آنها را به انتخاب الگوهای قابلپیشبینی سوق میدهد.
چرا پیچیدهکردن رمز عبور همیشه مفید نیست؟
به گزارش زومیت، وقتی یک وبسایت از کاربر میخواهد حتماً از حروف بزرگ، عدد و نمادهای خاص استفاده کند، بسیاری از افراد بهجای ساختن رمزهای واقعاً تصادفی، الگوهای سادهای به کار میبرند؛ مثلاً حرف اول را بزرگ مینویسند، چند عدد به انتهای کلمه اضافه میکنند یا یکی از حروف را با نمادی مشابه جایگزین میکنند. چنین تغییراتی برای مهاجمان قابلپیشبینی است و لزوماً امنیت رمز را افزایش نمیدهد.
از طرف دیگر، الزام به تغییر رمز در بازههای زمانی کوتاه نیز میتواند نتیجهی معکوس داشته باشد. کاربران معمولاً برای بهخاطرسپردن رمزهای جدید، تغییرات کوچکی در رمز قبلی ایجاد میکنند یا سراغ گزینههایی میروند که راحتتر به یاد میمانند. به همین دلیل، NIST دیگر تغییر دورهای رمز عبور را ضروری نمیداند؛ مگر اینکه شواهدی از افشای آن یا بهخطرافتادن حساب وجود داشته باشد.
رمز عبور امن از نظر NIST چه ویژگیهایی دارد؟
در استاندارد جدید NIST، طول رمز عبور اهمیت بیشتری از ترکیب اجباری انواع کاراکترها دارد. این مؤسسه حداقل طول رمزهای عبور تکعاملی را ۱۵ کاراکتر تعیین کرده و توصیه میکند سرویسها امکان انتخاب رمزهایی با طول دستکم ۶۴ کاراکتر را نیز فراهم کنند. البته برای رمزهایی که در کنار عامل احراز هویت دیگری استفاده میشوند، حداقل طول میتواند ۸ کاراکتر باشد.
طول رمز عبور اهمیت بیشتری از ترکیب اجباری انواع کاراکترها دارد
NIST همچنین توصیه میکند سرویسها رمزهای عبور رایج، قابلحدس یا افشاشده در نشتهای اطلاعاتی را شناسایی و هنگام انتخاب رمز جدید رد کنند. در مقابل، کاربران باید بتوانند بدون محدودیتهای غیرضروری از فاصله، نمادها و انواع کاراکترهای قابلچاپ استفاده کنند.
استفاده از نرمافزارهای مدیریت رمز عبور نیز در این استاندارد مورد تأکید قرار گرفته است؛ چون چنین ابزارهایی میتوانند رمزهای طولانی و تصادفی بسازند و بدون نیاز به حفظکردن آنها، اطلاعات ورود را در اختیار کاربر بگذارند.
در نهایت، امنیت حساب فقط به انتخاب رمز عبور وابسته نیست. NIST بر محدودکردن تعداد تلاشهای ناموفق برای ورود و ذخیرهسازی امن رمزها با روشهای هش و نمکگذاری (Salt) نیز تأکید دارد. فعالکردن احراز هویت چندمرحلهای هم میتواند یک لایهی حفاظتی مهم به حساب اضافه کند؛ چراکه حتی رمزهای طولانی و پیچیده نیز در برابر فیشینگ و سرقت اطلاعات مصون نیستند.


لینک کوتاه: کپی لینک
باران اقتصادی، فعال شدن مکانیسم تابآوری!/ بساط خیس دست فروشان زیر باران شلاقی این روزها برج مسکونی مدرن با الهام از معماری دوران ساسانیان (تصویری) افشای همدستی غول فنآوری آمریکایی در جنایات ارتش صهیونیستی ناقوس مرگ ترامپیسم به صدا درآمده؛ مقالهای از نیویورکتایمز حالت ناشناس کروم چه چیزهایی را پنهان نمیکند؟ تصویری از «دفترالملوک» خواهر دکتر محمد مصدق بعد از ۵۰ سالگی کدام کربوهیدراتها را بیشتر مصرف کنیم؟ روسیه از سامانه تسیتادل ZAK-30 رونمایی کرد؛ شکارچی متحرک پهپادها و موشکهای کروز توضیح پالایشگاه نفت تهران درباره دود غلیظ امروز یکشنبه سلولهای بدن ما، لزوماً DNA یکسانی ندارند! علت احتمالی بروز خرابی در نمایشگر آیفون دوئو مشخص شد زخم باز هشدار پدرخوانده هوش مصنوعی: فاجعهای مشابه چرنوبیل همین امسال یا سال آینده رخ می هد آغاز دور جدید ثبتنام خودروهای وارداتی از امروز کشف دو شکاف عظیم در گسلهای ایران توسط چینیها