تاریخ:


 سعید اسماعیلی: خدا را شکر توانستم مثل سال گذشته طلایم را تکرار کنم
 درس صد و ده
پچ امنیتی مایکروسافت برای مقابله با Sandworm
شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
«این که آیا تیم Sandworm در حال کار از طرف دولت روسیه است یا اینکه برای گمراه کردن محققان، اینگونه رفتار میکند، در هر حال چنین به نظر میرسد که با هدفی حرفهای و از سوی یک دولت در حال فعالیت است.»
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
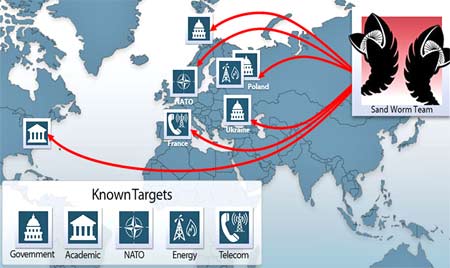
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
شرکت مایکروسافت، این بدافزار را برای تمامی نسخههای ویندوز بجر ویندوز ۲۰۰۳ "مهم" ارزیابی کرده است.
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد. پربیننده ترین پست همین یک ساعت اخیر
تماشاخانه
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد.


لینک کوتاه: کپی لینک
سریال انیمیشنی «شاهنامه» ساخته میشود کشف گور مجلل یک کودک نوپا از ۱۵۰۰سال قبل دزدان دریایی در خلیج عدن دیده شدند افزایش شمار قربانیان تصادف مرگبار قطارها در اسپانیا به ۶۴ نفر بادکنک غول آسا در تلکام سنتر توکیو وایرال شد/ اثری از هنرمند خال خالی مشهور ژاپن! (+عکس) مصوبه جدید دولت درباره قیمت و سهمیهبندی بنزین، گاز و سایر حاملهای انرژی ورود سامانه بارشی به تهران؛ هشدار درباره تگرگ، صاعقه و رگبار برف تصادف مرگبار قطار در اسپانیا، ۲۴ بازی کوپا دلری را لغو کرد روسیه، ایران و جمهوری آذربایجان برای سوآپ گاز توافق کردند پاسخ متفاوت سخنگوی دولت به سؤال استقلالی یا پرسپولیسی بودن امکان استرداد مالیات حقوق اضافهپرداختی و مالیات رفاهیات کارکنان فراهم شد رهبر انقلاب در پاسخ به نامه دانشجویان بر تقویت علم و اقتدار ایران تأکید کردند پرالتا D؛ ابرخودرویی از مس چکش کاری شده برای دختران یک میلیونر مکزیکی (+تصاویر) پیام رهبر انقلاب به دانشجویان امشب مقابل دانشگاه تهران قرائت میشود رئیس رژیم صهیونیستی خواستار جلوگیری از انتخابات مجدد شد؛ هیچ ائتلافی اکثریت نگرفت