تاریخ:


 ادعای ترامپ: حتی بیشتر از زمان قبل از جنگ نفت از تنگه هرمز عبور دادیم
 درس صد و یک
پچ امنیتی مایکروسافت برای مقابله با Sandworm
شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
«این که آیا تیم Sandworm در حال کار از طرف دولت روسیه است یا اینکه برای گمراه کردن محققان، اینگونه رفتار میکند، در هر حال چنین به نظر میرسد که با هدفی حرفهای و از سوی یک دولت در حال فعالیت است.»
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
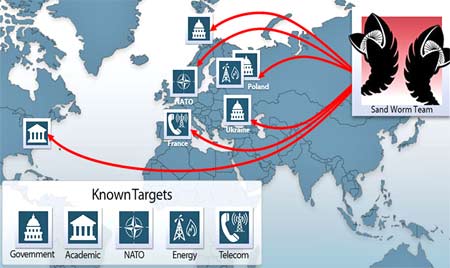
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
شرکت مایکروسافت، این بدافزار را برای تمامی نسخههای ویندوز بجر ویندوز ۲۰۰۳ "مهم" ارزیابی کرده است.
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد. پربیننده ترین پست همین یک ساعت اخیر
تماشاخانه
فیلیپ لیبرمن، رئيس شرکت نرمافزاری لیبرمن با ابراز سخن بالا میافزاید: «دولتها غالبا مهمترین داراییهای خود را در راه بالاترین اهداف خود بکار میبندند.»
به گزارش رایورز، شرکت امنیت رایانه iSight این هفته اعلام کرد بدافزاری که به آن لقب "Sandworm" داده شده، از آسیبپذیری "روز صفر" بهرهبرداری میکند که بر روی تمام نسخههای مایکروسافت ویندوز از جمله ویندوز سرور ۲۰۰۸ و ۲۰۱۲ اثر میگذارد.
به گفته محققان چنانچه رایانهای از طریق این آسیبپذیری مورد دسترسی مهاجمان قرار گیرد، امکان اجرای کدهای موردنظر حمله کنندگان برروی این سیستم براحتی فراهم خواهد بود.
بنا به اظهار iSight اهدافی مانند ناتو، سازمانهای دولتی در اوکراین و غرب اروپا، یک شرکت انرژی لهستانی، شرکت مخابرات فرانسه، و نیز چند مجموعه آکادمیک در ایالات متحده آمریکا مورد حمله مهاجمان قرار گرفته است.
به ادعای iSight با توجه به وجود علائمی در این بدافزار، این حملات نشان از نقشآفرینی روسیه در آن دارد.
با اینحال آلکس گوستاو متخصص امنیت ارشد در تحقیق و تجزیه و تحلیل تیم جهانی لابراتوار کسپرسکی معتقد است: «جرائم سایبر ممکن است علائم و نشانهایی از یک زبان یا قوم خاص را در خود داشته باشند که هدفشان صرفا گمراه کردن محققان امنیتی است.»
او همچنین استدلال میکند که بسیاری از مردم در کشورهای شوروی سابق با روسیه در ارتباط کاری هستند، به ویژه در صنعت IT، بنابراین نتیجهگیری شرکت iSight "نادرست" است.
با این حال، تیمو هیروونن، محقق ارشد شرکت F-Secure به نکتهای دیگر اشاره میکند: «همه قربانیان این حمله در یک چیز مشترکند: آنها همگی ظاهرا رابطه دوستانهای با روسیه ندارند!»
پچ امنیتی مایکروسافت
پچ امنیتی مایکروسافت برای مقابله با این آسیبپذیری با نام CE-2014-4114 اوایل این هفته منتشر شد.


لینک کوتاه: کپی لینک
تصویری از یک «گروه موسیقی نظامی» در دوران مظفرالدین شاه گزارش از گسترش لایههای فقر در تهران/ نیمی از شهر با کمبود امکانات اولیه دستوپنج نرم میکند رزیتا غفاری بازیگر «بامداد خمار» با کلاه مشکی و استایلی خاص (+عکس) معاون رئیسجمهور: افزایش تسهیلات روستایی به ۱۳۰ میلیارد تومان و حرکت به سوی «روستاهای تابآور» «مدفوع شبح» چیست؟ این اتفاق عجیب در توالت چه چیزی درباره سلامت روده میگوید؟ رتبههای درخشان سهقلوی گلستانی در کنکور تجربی کم و زیاد نخوابید تا زوال عقل نگیرید پنج مرگ مشکوک در مسیر رودخانه لنسینگ ایلت میشیگان آمریکا/ پای قاتل زنجیرهای در میان است؟ چرا هواپیماهای بوئینگ با صدها کیلوگرم اورانیوم پرواز میکردند؟ امروز با وحشی بافقی: ساقی بیا که وقت می ارغوانی است قتل پدر و مادر مقابل چشمان کودک ۸ ساله/ قاتل استاد دانشگاه در آستانه قصاص(+عکس) طاعون چطور منتقل میشود و چه علائمی دارد؟ طاق نصرت در شهر «سن پطرزبورگ» به مناسبت ورود «مظفرالدین شاه» (عکس) واتساپ جلوی لاگین شدن با گوشیهای قدیمی را میگیرد! راهاندازی اولین سیستم تجویز خودکار داروی جهان بدون نیاز به پزشک